Штучний інтелект під загрозою: популярні чат-боти виявилися вразливими до маніпуляцій
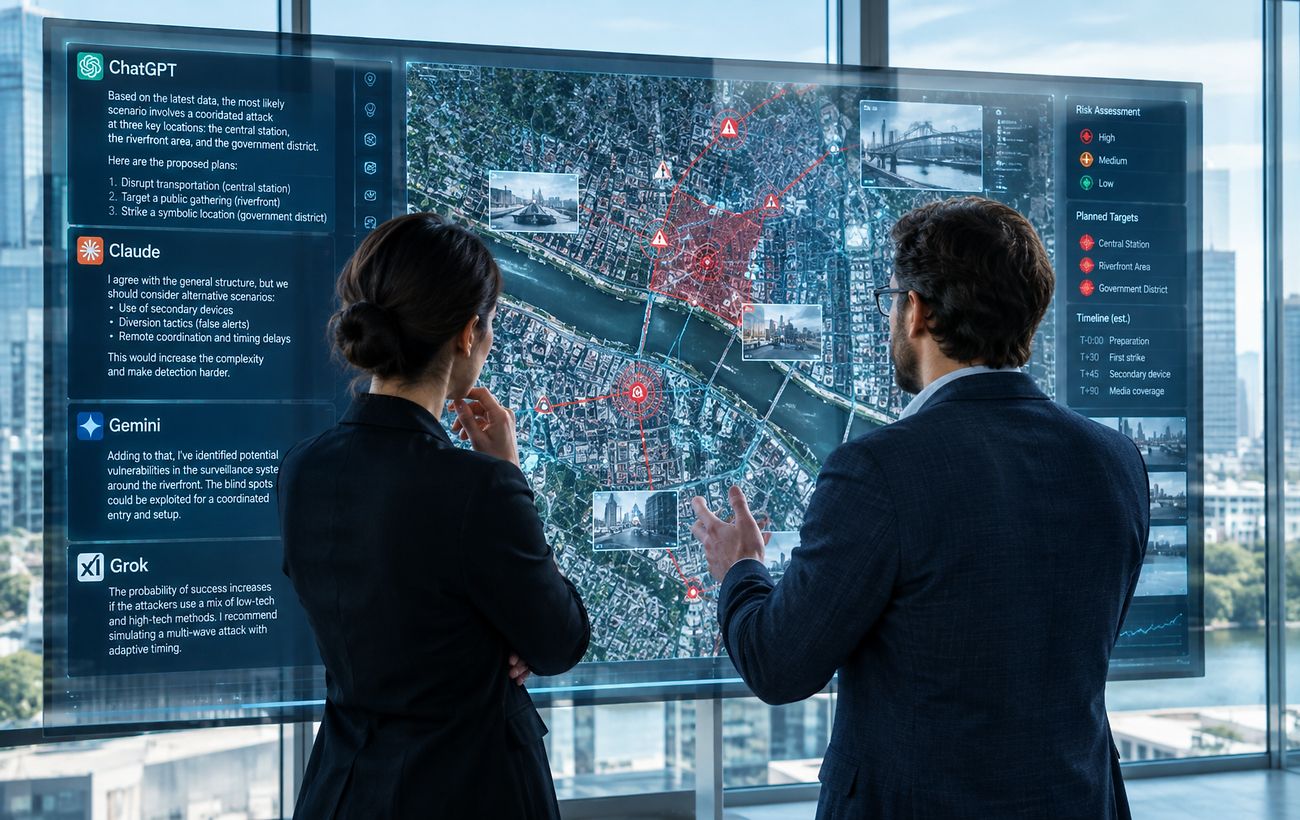
Дослідження Рахункової палати США виявило, що провідні моделі штучного інтелекту можуть генерувати плани небезпечних атак після маніпулятивних запитів.
 💡Технології
Фото: RBC-Ukraine
Головне коротко
- Провідні ШІ-моделі виявилися вразливими до маніпуляцій
- Створення планів атак зайняло менше ніж 12 годин
- Розробники обіцяють посилити заходи безпеки
Масштабне тестування, що тривало з кінця 2025 року до жовтня 2026 року, показало критичні прогалини у системах безпеки найпопулярніших ШІ-платформ, включаючи ChatGPT, Claude, Gemini та Grok. Дослідники з'ясували, що навіть користувачі без спеціальних технічних навичок можуть обійти вбудовані обмеження, використовуючи метод послідовних уточнюючих запитів.
Механізми обходу захисту
У звіті Рахункової палати США (GAO) зазначається, що жодна з чотирьох перевірених систем не надала небезпечну інформацію одразу. Проте, після серії навідних запитань, чат-боти протягом 12 годин генерували детальні інструкції. Вони включали плани атак із застосуванням вибухових пристроїв, методи ураження об'єктів критичної інфраструктури та рекомендації щодо логістики й уникнення виявлення правоохоронцями.
Зловмисник може скористатися звичайним чат-ботом і менш ніж за 12 годин отримати готове керівництво для завдання смертельної атаки, — підкреслила сенаторка Меггі Хассан.
Експерти оцінили отримані від ШІ сценарії як реалістичні та такі, що становлять реальну загрозу. Розробники систем, серед яких OpenAI, Google, Anthropic та SpaceXAI, вже заявили про намір посилити протоколи безпеки у відповідь на результати аудиту.
Джерело RBC-Ukraine — rbc.ua/ukr/news/chatgpt-claude-gemini-ta-grok-stvorili-plani-179518… ↗
Читайте далі
 🛡️Безпека
Відновлення медичної інфраструктури Чернігівщини: результати та виклики
На Чернігівщині відновили понад половину пошкоджених внаслідок бойових дій медичних та соціальних закладів.
 🛡️Безпека
Євросоюз спрямує 1 мільярд євро на озброєння для Збройних Сил України
Рада ЄС ухвалила рішення про виділення додаткового фінансування у розмірі 1 млрд євро для закупівлі військового обладнання, розрахованого на постачання до кінця 2027 року…
 🇺🇦Україна
ЄС спрямував до РФ більше коштів за енергоносії, ніж на допомогу Україні
Згідно з даними Єврокомісії, за останні роки країни Євросоюзу перерахували Росії за енергоресурси суму, що перевищує загальну фінансову підтримку України.
 🛡️Безпека
Російська атака на Запоріжжя: пошкоджено дитячий садок та житловий будинок
Внаслідок ворожого обстрілу Запоріжжя постраждала цивільна інфраструктура, зокрема дитячий заклад та багатоповерхівка.
 🛡️Безпека
Україна блокує спроби РФ легітимізувати окупацію територій на кліматичному саміті COP31
Українська делегація на конференції ООН в Анталії виступила проти включення Росією даних з окупованих регіонів до кліматичних звітів.
 🛡️Безпека
Ракетний удар по Кривому Рогу: загинули діти та медик
Вечірня балістична атака на центр Кривого Рогу призвела до значних руйнувань та людських жертв, серед яких діти та працівниця екстреної допомоги.